

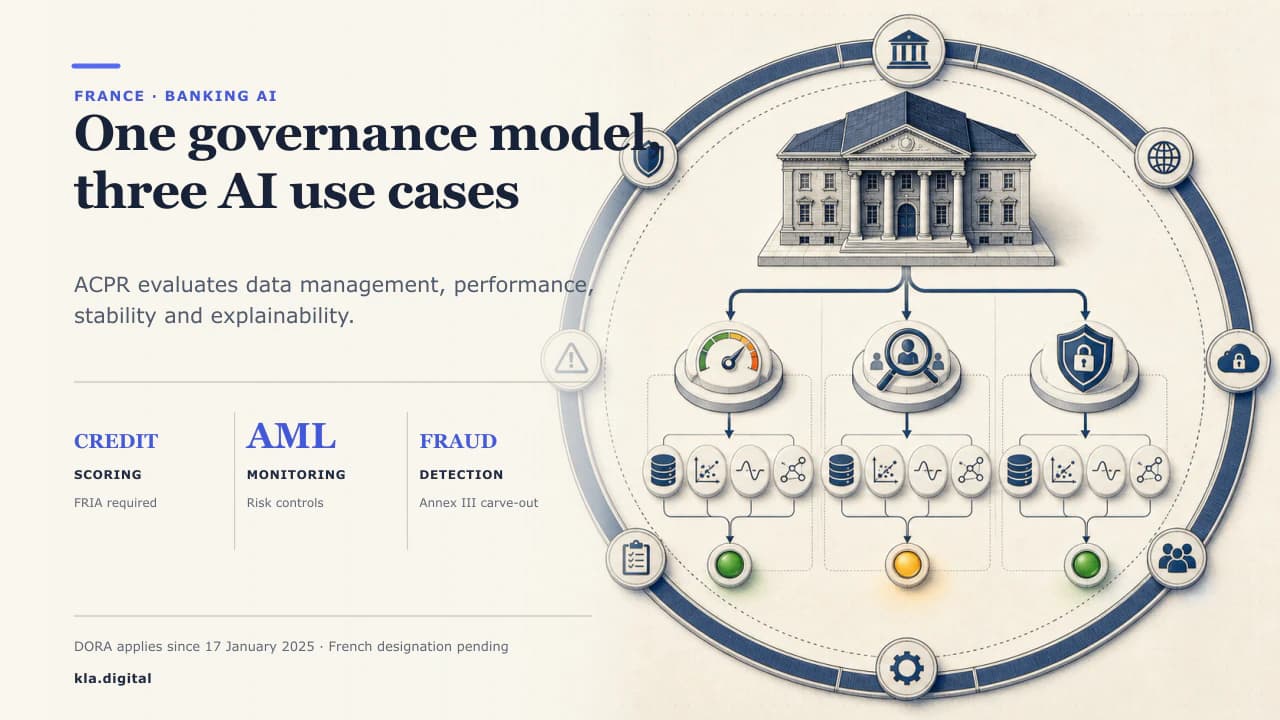
Los bancos y las aseguradoras franceses que despliegan IA responden a dos conjuntos de expectativas a la vez. Los regímenes vinculantes de la UE marcan el umbral mínimo: el Reglamento de IA de la UE, DORA y el Reglamento de la UE contra el blanqueo de capitales (AMLR). Por encima de ellos se sitúa la ACPR (Autorité de contrôle prudentiel et de résolution), el supervisor prudencial francés de bancos y aseguradoras, que ha publicado sus propias expectativas sobre cómo debe gobernarse la IA en las finanzas. Las dos capas convergen en las mismas exigencias con un vocabulario distinto: datos documentados y representativos, rendimiento demostrable, comportamiento estable en el tiempo y explicaciones que un inspector pueda reproducir. Esta guía proyecta el marco de la ACPR sobre los regímenes vinculantes para los tres sistemas de IA que un banco francés tiene más probabilidades de operar en 2026: la calificación crediticia al consumo, la monitorización de transacciones para la PBC/FT y la detección de fraude en pagos con tarjeta. Para la visión paneuropea, guiada por los regímenes, que subyace bajo la lente francesa, consulte la gobernanza de los agentes de IA en PBC y pagos; este artículo aborda cómo se concreta eso para una entidad supervisada por la ACPR.
Qué es la ACPR y qué supervisa
La ACPR (Autorité de contrôle prudentiel et de résolution) es el supervisor prudencial francés de bancos y aseguradoras. Es una autoridad administrativa independiente respaldada por la Banque de France, que aporta su personal y sus medios operativos (ACPR). Su mandato se extiende a tres ejes: la solidez prudencial, la lucha contra el blanqueo de capitales y la financiación del terrorismo (PBC/FT; en inglés AML-CFT; en francés LCB-FT: lutte contre le blanchiment de capitaux et le financement du terrorisme) y la protección de los clientes y los asegurados.
En materia de PBC/FT, la ACPR vigila el cumplimiento por parte de las entidades francesas de sus obligaciones nacionales y de la UE, realiza inspecciones in situ y a distancia y puede imponer sanciones administrativas a través de su Comisión de Sanciones en caso de incumplimiento. Esa posición de supervisión y sanción es la lente a través de la cual se examina en Francia cualquier sistema de IA que incida en la delincuencia financiera. Un segundo papel está tomando forma al amparo del Reglamento de IA de la UE: el proyecto de ley DDADUE designaría a la ACPR como autoridad de vigilancia del mercado para la IA de alto riesgo vinculada a los servicios financieros, con nuevas funciones a partir del 2 de diciembre de 2027. La designación sigue pendiente; la sección sobre calificación crediticia que figura más abajo expone en qué punto se encuentra, y la ACPR como autoridad de vigilancia del mercado de la IA a partir de diciembre de 2027 la trata en detalle.
Los cuatro criterios de evaluación de la IA de la ACPR
En junio de 2020, la ACPR publicó un documento de debate, Gobernanza de la inteligencia artificial en las finanzas, que se apoyaba en el trabajo exploratorio iniciado en marzo de 2019 con participantes del sector financiero en torno a tres casos de uso: la PBC/FT, los modelos internos (en concreto, la calificación crediticia) y la protección del cliente (publicación de la ACPR). Dos temas transversales recorrieron ese trabajo: la evaluación de los algoritmos de IA y su gobernanza.
El documento establece cuatro criterios de evaluación interdependientes para cualquier algoritmo de IA empleado en las finanzas: una gestión de datos adecuada, el rendimiento (precisión predictiva), la estabilidad en el tiempo y la explicabilidad (la disponibilidad de explicaciones válidas). Combina los criterios con expectativas de gobernanza que abarcan la interacción entre el ser humano y el algoritmo, la validación inicial y continua y la auditoría realizada tanto sobre bases analíticas como empíricas.
Se trata de un documento de debate y consulta. Expresa las expectativas del supervisor y tiene el peso de una orientación supervisora; los instrumentos vinculantes son el Reglamento de IA de la UE, DORA y el AMLR. La lectura práctica es tratar los cuatro criterios como el estándar con el que se examinará a una entidad francesa, superpuesto a esos regímenes. La tabla asocia cada criterio a un control y a la evidencia que un inspector puede solicitar.
| Criterio de la ACPR (2020) | Qué espera el supervisor | Control que implementar | Evidencia que conservar |
|---|---|---|---|
| Gestión de datos | Datos de entrenamiento y de entrada representativos, documentados y con control de calidad | Trazabilidad de datos y controles de calidad alineados con el artículo 10 del Reglamento de IA; revisión de la representatividad y de las variables sustitutivas (proxy) | Documentación de datos, métricas de calidad, registros de trazabilidad y referencias del anexo IV del proveedor |
| Rendimiento | Precisión predictiva demostrable y monitorizada | Umbrales de precisión, pruebas retrospectivas (backtesting) y evaluación comparativa champion/challenger | Informes de validación, cuadros de mando de rendimiento y resultados de las pruebas retrospectivas |
| Estabilidad | Comportamiento estable en el tiempo y entre poblaciones | Monitorización de la deriva (drift) (p. ej., índice de estabilidad poblacional) y desencadenantes de reentrenamiento definidos | Registros de monitorización de la deriva, registros de reentrenamiento e historial de alertas |
| Explicabilidad | Explicaciones válidas adaptadas al público destinatario y al riesgo | Códigos de motivo para las denegaciones (observación/justificación); ficha de modelo (model card) y atribución de características para la segunda línea (aproximación); canalización reproducible para los auditores (replicación) | Artefactos de explicación por tipo de público, códigos de motivo de denegación (adverse action) y paquete de modelo reproducible |
La explicabilidad según la ACPR: cuatro niveles
La explicabilidad en el marco de la ACPR tiene una estructura interna. El supervisor define cuatro niveles de explicación, adaptados al público destinatario y al riesgo de negocio de la decisión: observación, justificación, aproximación y replicación (análisis de Télécom Paris).
La finalidad de la escala es ajustar la profundidad de la explicación a quién pregunta y a la trascendencia de la decisión. Un prestatario minorista recibe una explicación de nivel de observación sobre qué hace el sistema y para qué sirve; el motivo concreto por el que se denegó un préstamo se sitúa un nivel por encima, en la justificación. Un auditor o la ACPR pueden exigir la replicación, la capacidad de reproducir de forma idéntica el comportamiento del modelo. Diseñar pensando en la replicación desde el principio es lo que permite a un banco responder a un supervisor con el paquete de modelo ya preparado.
| Nivel | Público principal | Qué aporta |
|---|---|---|
| Observación | Cliente / usuario final | Una explicación en lenguaje sencillo de qué hace el sistema y para qué sirve |
| Justificación | Primera línea / control interno | El motivo por el que una decisión resultó como resultó, por ejemplo por qué se denegó un préstamo |
| Aproximación | Segunda línea / cumplimiento | Un sustituto simplificado que aproxima el comportamiento del modelo |
| Replicación | Auditores y supervisores (incluida la ACPR) | La capacidad de reproducir de forma idéntica el comportamiento del modelo |
Los trabajos de la ACPR en 2026: equidad y un método de auditoría
En 2026, la ACPR pasó de los principios a la preparación. Del 1 de julio al 30 de septiembre de 2026 sometió a consulta un documento de debate, «L'équité algorithmique dans le secteur financier» (la equidad algorítmica en el sector financiero). El documento aborda cómo conciliar la fijación de precios en función del riesgo con la prevención de tratos injustos o discriminatorios vinculados a características sensibles, en los dos casos de uso de alto riesgo: el crédito y los seguros de vida y de salud. Abarca el marco jurídico, los conceptos y las métricas de equidad, y los métodos para detectar, medir y corregir sesgos. La ACPR precisa que el documento no constituye una posición oficial.
En una reunión con los participantes del mercado el 1 de julio de 2026, la ACPR señaló cuatro ámbitos prioritarios para una metodología de auditoría de la IA que pretende elaborar junto con el sector: rendimiento y robustez, explicabilidad, equidad, y ciberseguridad y privacidad. También indicó que sus facultades de supervisión de la IA proceden de dos fuentes: el Reglamento de IA para los casos de alto riesgo de crédito y seguros, y la normativa sectorial vigente para todo sistema de IA que entrañe riesgos prudenciales o de conducta, incluida la PBC/FT.
Así, la equidad se suma a los criterios de 2020 como eje de examen explícito. Para la calificación crediticia, documente qué definición de equidad se aplica al modelo, qué métricas se siguen, cómo se tratan las variables correlacionadas con características sensibles y quién aprobó las soluciones de compromiso.
Dónde incide el Reglamento de IA de la UE: la calificación crediticia es de alto riesgo
El Reglamento de IA de la UE alcanza a un banco francés de la forma más directa a través de la calificación crediticia. El anexo III, punto 5(b) clasifica como de alto riesgo los «sistemas de IA destinados a ser utilizados para evaluar la solvencia de personas físicas o establecer su calificación crediticia, salvo los sistemas de IA utilizados al objeto de detectar fraudes financieros» (anexo III). El punto 5(c) añade la IA empleada para la evaluación de riesgos y la fijación de precios en los seguros de vida y de salud. Por tanto, un modelo de calificación crediticia al consumo entra en el ámbito de alto riesgo, y también lo hace una aseguradora francesa que fija precios de coberturas de vida o de salud.
Un responsable del despliegue de un sistema de calificación crediticia de alto riesgo debe realizar una evaluación de impacto relativa a los derechos fundamentales (EIDF) del artículo 27 antes del despliegue y, conforme al artículo 27, apartado 3, notificar los resultados a la autoridad de vigilancia del mercado, presentando la plantilla cumplimentada. Los seis componentes obligatorios de la EIDF y el método completo se encuentran en la plantilla de EIDF; la EIDF de calificación crediticia resuelta completa las seis secciones para este caso exacto, y la guía de clasificación de alto riesgo y el clasificador de riesgo recorren la lógica del anexo III que sitúa al modelo dentro del ámbito de aplicación.
En Francia, se prevé que la autoridad de vigilancia del mercado (AVM) para esta IA sea la propia ACPR. El artículo 74, apartado 6, del Reglamento de IA convierte a la autoridad nacional de supervisión financiera en la autoridad por defecto para la IA de alto riesgo utilizada por entidades financieras en relación directa con la prestación de sus servicios. Francia aplica la designación mediante el proyecto de ley DDADUE, que el Senado aprobó en primera lectura el 18 de febrero de 2026 y remitió a la Asamblea Nacional como proyecto de ley n.º 2518. Una enmienda del Gobierno aprobada en el Senado atribuye a la CNIL facultades de vigilancia del mercado sobre varias categorías del anexo III y establece que los sistemas que utilizan las entidades financieras para evaluar la solvencia, el riesgo o la fijación de precios de personas físicas corresponden a la ACPR. La propia ACPR señala que, con arreglo al proyecto de ley, sería designada para los casos de uso de alto riesgo vinculados a los servicios financieros y que sus nuevas funciones comenzarían el 2 de diciembre de 2027 (comunicado de la ACPR, actualizado el 24 de septiembre de 2026). A 2 de octubre de 2026 el proyecto de ley no se ha aprobado definitivamente, por lo que conviene considerar la designación como una propuesta. El Reglamento de IA de la UE se aplica directamente con independencia de qué autoridad nacional se designe.
Una decisión crediticia adoptada exclusivamente por medios automatizados activa además el artículo 22 del RGPD, que confiere al solicitante el derecho a una revisión humana, una vía para impugnar la decisión e información significativa sobre la lógica aplicada. El artículo 27, apartado 4, permite que la EIDF complemente y se apoye en la EIPD del RGPD, de modo que un banco francés puede realizar ambas evaluaciones de forma conjunta. Una cuestión de calendario afecta a la propia EIDF: la obligación del artículo 27 es vinculante desde el 2 de diciembre de 2027, fecha trasladada desde el 2 de agosto de 2026 por el Digital Omnibus sobre IA.
PBC/FT, fraude y la exclusión
La monitorización en la PBC/FT y la detección de fraude se rigen de forma distinta a la calificación crediticia. La exclusión del anexo III, punto 5(b), solo alcanza a un sistema cuyo uso previsto principal es la detección de fraudes financieros, de modo que un modelo autónomo de detección de fraude en pagos con tarjeta no es de alto riesgo por ese motivo. Las directrices en proyecto de la Comisión sobre la clasificación de alto riesgo (publicadas el 19 de mayo de 2026, en consulta pública hasta el 23 de junio de 2026, aún no adoptadas) interpretan la exclusión de forma restrictiva: no abarca una funcionalidad de detección de fraude integrada en un sistema de evaluación de la solvencia, que sigue siendo de alto riesgo, y no se extiende a los controles de PBC/FT. Un sistema autónomo de monitorización de transacciones para la PBC/FT no constituye una evaluación de la solvencia ni figura por otra vía en el anexo III, por lo que queda fuera del ámbito de alto riesgo; un sistema de PBC/FT que esté funcionalmente vinculado a la calificación crediticia y también se utilice para ella entra en el punto 5(b) y es de alto riesgo.
Al margen del Reglamento de IA, ambos sistemas siguen estando firmemente regulados. Se aplican DORA, el AMLR, la supervisión PBC/FT de la ACPR y los principios de IA/ML de Wolfsberg, y el detalle paneuropeo sobre esos regímenes está en el artículo central, la gobernanza de los agentes de IA en PBC y pagos. Para una entidad francesa, la ACPR es el supervisor que hace cumplir las obligaciones de PBC/FT, con inspección in situ y a distancia y la facultad de imponer sanciones administrativas. El AMLR, que se aplicará a partir del 10 de julio de 2027, agudiza la exigencia de evidencia: su artículo 69 obliga a una entidad obligada a responder a la solicitud de información de una unidad de inteligencia financiera en un plazo de cinco días hábiles, reducido a menos de 24 horas en casos urgentes justificados. En Francia, la UIF es Tracfin y una declaración de sospecha es una déclaration de soupçon. Un agente de triaje de alertas que descarta automáticamente falsos positivos debe dejar un rastro que un inspector pueda reconstruir frente a ese reloj. En nuestros propios entornos de prueba de PBC/FT aprendimos una lección de enrutamiento: la primera política que configuramos bloqueaba todo caso que no coincidiera con ninguna regla, de modo que las alertas imprevistas nunca llegaban a un revisor y, para el usuario de cumplimiento, el control parecía averiado. Para el triaje, dirija el caso imprevisto a revisión humana y reserve el bloqueo para las paradas obligatorias definidas. La herramienta de evaluación de riesgo de PBC/FT y la lista de comprobación de preparación para el AMLR 2027 abarcan las obligaciones subyacentes.
DORA: resiliencia operativa para la IA en la banca francesa
DORA, el Reglamento de Resiliencia Operativa Digital (Reglamento (UE) 2022/2554), entró en vigor el 16 de enero de 2023 y es aplicable desde el 17 de enero de 2025. Es el régimen con más probabilidades de afectar hoy a la IA de un banco francés, porque ya está en vigor y alcanza tanto a los sistemas como a los proveedores que los respaldan.
Un proveedor de servicios en la nube o de IA/ML suele encajar en la amplia definición de proveedor tercero de servicios de TIC del artículo 3 de DORA. Las obligaciones recaen sobre la entidad financiera: la diligencia debida precontractual sobre el proveedor, el mantenimiento del registro de información sobre todos los acuerdos relativos a las TIC (artículo 28) y la notificación de los incidentes graves relacionados con las TIC (artículo 19). Un sistema de PBC/FT, de sanciones, de decisión crediticia o de fraude puede calificarse como función esencial o importante con arreglo al artículo 3, punto 22, mediante una autoevaluación documentada y específica de la entidad. Cuando supera esa prueba, la IA que lo sustenta queda plenamente comprendida en el ámbito de DORA. La ACPR supervisa la preparación para DORA de las entidades bancarias y aseguradoras francesas, y la herramienta del artículo 30 de DORA abarca las cláusulas contractuales con terceros que el registro debe reflejar.
Un mapa de gobernanza para un banco francés
Tomemos Banque Méridienne, un banco universal francés de tamaño medio supervisado por la ACPR. En 2026 despliega tres sistemas de IA: un modelo de IA de calificación crediticia al consumo para decisiones de préstamos personales y crédito renovable (revolving); un agente de IA de monitorización de transacciones y triaje de alertas para la PBC/FT que descarta falsos positivos y redacta los relatos de las declaraciones de sospecha (déclaration de soupçon) para Tracfin; y un modelo de IA de detección de fraude en pagos con tarjeta que bloquea o retiene en tiempo real las operaciones con tarjeta sospechosas. El responsable de Cumplimiento debe gobernar los tres a la vez frente a las expectativas de la ACPR, el Reglamento de IA de la UE, DORA y el AMLR. Los tres sistemas no quedan en el mismo lugar bajo el Reglamento de IA.
La clasificación los separa de inmediato.
| Sistema de IA | Clasificación según el Reglamento de IA de la UE | ¿EIDF del artículo 27? | Regímenes aplicables que siguen incidiendo |
|---|---|---|---|
| Calificación crediticia al consumo | Alto riesgo: anexo III, punto 5(b) | Sí: EIDF del responsable del despliegue antes del despliegue; notificar a la ACPR (AVM) conforme al art. 27, apdo. 3 | Reglamento de IA, arts. 10/13/14/15/26; RGPD art. 22; gobernanza de modelos de la ACPR |
| Monitorización de transacciones / triaje de alertas para la PBC/FT | Por lo general, no es de alto riesgo de forma autónoma (directrices en proyecto de la Comisión, 19 de mayo de 2026, no adoptadas; de alto riesgo si está vinculado a la calificación crediticia) | No | DORA; AMLR/AMLD6; supervisión PBC/FT de la ACPR; Wolfsberg |
| Detección de fraude en pagos con tarjeta | No es de alto riesgo: detección de fraude autónoma (exclusión del anexo III, punto 5(b)) | No | DORA; riesgo de modelo / externalización de la ACPR; RGPD |
Expectativa, control y evidencia en crédito, PBC/FT y fraude
La clasificación fija las obligaciones del Reglamento de IA, y los regímenes vinculantes, junto con las propias expectativas de la ACPR, completan el resto. El mapa siguiente expone cada expectativa regulatoria, el control que la satisface y la evidencia que un inspector puede solicitar para los tres sistemas de Banque Méridienne. La misma disciplina de control y evidencia se mantiene sea cual sea el sistema que se tenga delante, y por eso funciona una única correspondencia. La vista de mapa de controles muestra cómo un mismo control puede satisfacer varios marcos a la vez.
Para Banque Méridienne, la secuencia práctica consiste en realizar la EIDF del artículo 27 sobre el modelo de crédito y notificar a la ACPR, clasificar cada uno de los tres sistemas según su criticidad para DORA, mantener el rastro de PBC/FT reconstruible frente a los plazos de Tracfin y del artículo 69, y documentar la validación independiente de los tres frente a los cuatro criterios de la ACPR antes de la puesta en producción.
| Expectativa regulatoria (fuente) | Control que implementar | Evidencia que conservar |
|---|---|---|
| EIDF antes del despliegue para la calificación crediticia (Reglamento de IA, art. 27) | Completar la EIDF de seis partes del artículo 27, apartado 1; complementar y reutilizar la EIPD del RGPD conforme al art. 27, apdo. 4; notificar los resultados a la ACPR conforme al art. 27, apdo. 3 | EIDF completada, referencia cruzada a la EIPD y constancia fechada de la notificación a la ACPR |
| Obligaciones del responsable del despliegue de alto riesgo para la calificación crediticia (Reglamento de IA, arts. 10/14/15/26) | Verificar la conformidad del proveedor (anexo IV), conservar los registros automáticos (art. 26) y habilitar la anulación humana (art. 14) | Declaración del proveedor y anexo IV, registros del responsable del despliegue y constancia de las anulaciones |
| Garantías frente a las decisiones automatizadas (RGPD art. 22) | Revisión humana de las denegaciones, vía de impugnación e información significativa sobre la lógica | Códigos de motivo de denegación (adverse action), registros de la revisión humana y registro de impugnaciones |
| Supervisión PBC/FT (a cargo de la ACPR en la actualidad; respuesta a la UIF en cinco días hábiles del art. 69 del AMLR, aplicable a partir del 10 de julio de 2027) | Decisión humana sobre las declaraciones de sospecha; rastro auditable del triaje de alertas; capacidad de reconstruir cualquier decisión cuando se solicite | Expedientes de los casos, rastro de decisiones, constancia de las declaraciones de sospecha/Tracfin y marcas de tiempo de las respuestas a la UIF |
| Resiliencia operativa (DORA, Reglamento 2022/2554, desde el 17 de enero de 2025) | Clasificar la IA de PBC/FT, crédito y fraude como función esencial o importante de TIC cuando cumpla el art. 3, punto 22; mantener el registro de TIC (art. 28); notificar los incidentes graves (art. 19); aplicar diligencia debida al proveedor de IA | Registro de información, evaluación de criticidad, informes de incidentes y diligencia debida sobre el proveedor |
| Gobernanza de modelos de la ACPR (Gobernanza de la inteligencia artificial en las finanzas, 2020) | Validación inicial independiente antes de la puesta en producción y revalidación periódica; interacción ser humano/algoritmo y RACI definidos; auditoría analítica y empírica | Aprobaciones de validación, calendario de revalidación, política de supervisión y conclusiones de auditoría |
| La detección de fraude no es de alto riesgo (exclusión del anexo III, punto 5(b)) | La exclusión suprime la EIDF, pero mantiene el riesgo de modelo: conservar la monitorización, el control de la deriva y la revisión humana de las retenciones | Entrada en el inventario de modelos, registros de rendimiento y de deriva, y revisión de falsos positivos |
Preguntas frecuentes
¿Qué es la ACPR y qué regula?
La ACPR (Autorité de contrôle prudentiel et de résolution) es el supervisor prudencial francés de bancos y aseguradoras, una autoridad administrativa independiente respaldada por la Banque de France. Supervisa la solidez prudencial, la lucha contra el blanqueo de capitales y la financiación del terrorismo (PBC/FT) y la protección de los clientes y los asegurados, con facultades para inspeccionar entidades e imponer sanciones administrativas.
¿Qué espera la ACPR en materia de gobernanza de la IA en las finanzas?
En su documento de debate de junio de 2020, Gobernanza de la inteligencia artificial en las finanzas, la ACPR estableció cuatro criterios de evaluación interdependientes (una gestión de datos adecuada, el rendimiento, la estabilidad y la explicabilidad) junto con expectativas de gobernanza que abarcan la interacción entre el ser humano y el algoritmo, la validación inicial y continua y la auditoría. Es una orientación supervisora más que derecho vinculante, y enmarca cómo se examina a las entidades francesas.
¿Es la ACPR la autoridad del Reglamento de IA para la IA en la banca francesa?
Con arreglo al proyecto de ley DDADUE, aprobado por el Senado el 18 de febrero de 2026 y en tramitación en la Asamblea Nacional a 2 de octubre de 2026, la ACPR sería la autoridad de vigilancia del mercado para la IA de alto riesgo vinculada a los servicios financieros (crédito y seguros de vida y de salud), mientras que la CNIL asumiría varias otras categorías del anexo III. La ACPR indica que sus nuevas funciones comenzarían el 2 de diciembre de 2027. Hasta que se apruebe el proyecto de ley, conviene tratar la designación como una propuesta.
¿Es la calificación crediticia con IA de alto riesgo según el Reglamento de IA de la UE y necesita una EIDF?
Sí. La IA empleada para evaluar la solvencia o establecer una calificación crediticia es de alto riesgo con arreglo al anexo III, punto 5(b), y el responsable del despliegue debe realizar una evaluación de impacto relativa a los derechos fundamentales (EIDF) del artículo 27 antes del despliegue y notificar los resultados a la autoridad de vigilancia del mercado (en Francia, la ACPR) conforme al artículo 27, apartado 3. La única excepción del punto 5(b) es la IA cuyo uso previsto principal es la detección de fraudes financieros; una funcionalidad de detección de fraude integrada en un sistema de calificación crediticia sigue siendo de alto riesgo.
¿Son de alto riesgo los sistemas de IA de monitorización de transacciones para la PBC/FT según el Reglamento de IA?
Por lo general, no por sí solos. Un sistema autónomo de monitorización de transacciones para la PBC/FT no constituye una evaluación de la solvencia ni figura por otra vía en el anexo III, por lo que queda fuera del ámbito de alto riesgo. Las directrices en proyecto de la Comisión sobre la clasificación de alto riesgo (19 de mayo de 2026, en consulta, aún no adoptadas) añaden una salvedad: un sistema de PBC/FT funcionalmente vinculado a la calificación crediticia y también utilizado para ella entra en el anexo III, punto 5(b), y es de alto riesgo, y la exclusión de la detección de fraude no se extiende a los controles de PBC/FT. Los sistemas de PBC/FT siguen estando regulados por DORA, el Reglamento contra el blanqueo de capitales (aplicable a partir del 10 de julio de 2027), la supervisión PBC/FT de la ACPR y los principios de IA/ML de Wolfsberg.
¿Cómo se aplica DORA a la IA en la banca francesa?
DORA (Reglamento (UE) 2022/2554) es aplicable desde el 17 de enero de 2025. Los sistemas de IA/ML que dan soporte a la PBC/FT, la decisión crediticia o el control del fraude pueden calificarse como función esencial o importante de TIC, el proveedor de IA puede ser un proveedor tercero de servicios de TIC, y el banco debe mantener el registro de TIC (artículo 28) y notificar los incidentes graves (artículo 19). La ACPR supervisa el cumplimiento de DORA en Francia.
¿Cuál es el marco de explicabilidad de la ACPR?
La ACPR define cuatro niveles de explicación adaptados al público y al riesgo: observación, justificación, aproximación y replicación. La observación es adecuada para un cliente final; la replicación (reproducir de forma idéntica el comportamiento del modelo) es el estándar para auditores y supervisores. Esto permite a un banco ajustar la profundidad de la explicación a quién pregunta y a la trascendencia de la decisión.
Conclusiones clave
Los bancos y las aseguradoras franceses que gobiernan la IA en 2026 operan bajo dos capas que exigen la misma evidencia. El Reglamento de IA de la UE, DORA y el AMLR fijan obligaciones vinculantes: una EIDF del artículo 27 y la notificación a la ACPR para la calificación crediticia, controles de resiliencia operativa para cualquier función de IA crítica y un rastro de PBC/FT reconstruible frente a los plazos de Tracfin y de la UIF. Los cuatro criterios de evaluación de la ACPR (gestión de datos, rendimiento, estabilidad y explicabilidad, con la explicación graduada de la observación a la replicación) describen cómo un supervisor comprobará si esas obligaciones se cumplen. Construir la IA de crédito, PBC/FT y fraude para satisfacer a la vez los criterios y los regímenes vinculantes es lo que permite a una entidad francesa responder a la ACPR con la documentación ya preparada. En 2026, la ACPR incorporó la equidad a sus ejes de examen con su consulta sobre la equidad algorítmica. Dos situaciones que conviene volver a comprobar antes de confiar en cualquier plazo: a 2 de octubre de 2026, Francia aún no ha designado de forma definitiva a la ACPR como su autoridad del Reglamento de IA para el sector financiero, y el Digital Omnibus sobre IA trasladó las fechas de alto riesgo y de la EIDF al 2 de diciembre de 2027. Este artículo constituye información general y no asesoramiento jurídico; confirme sus obligaciones con asesores cualificados y vuelva a comprobar el estado regulatorio (incluida la designación pendiente de la autoridad francesa y el calendario del Digital Omnibus) antes de actuar.