

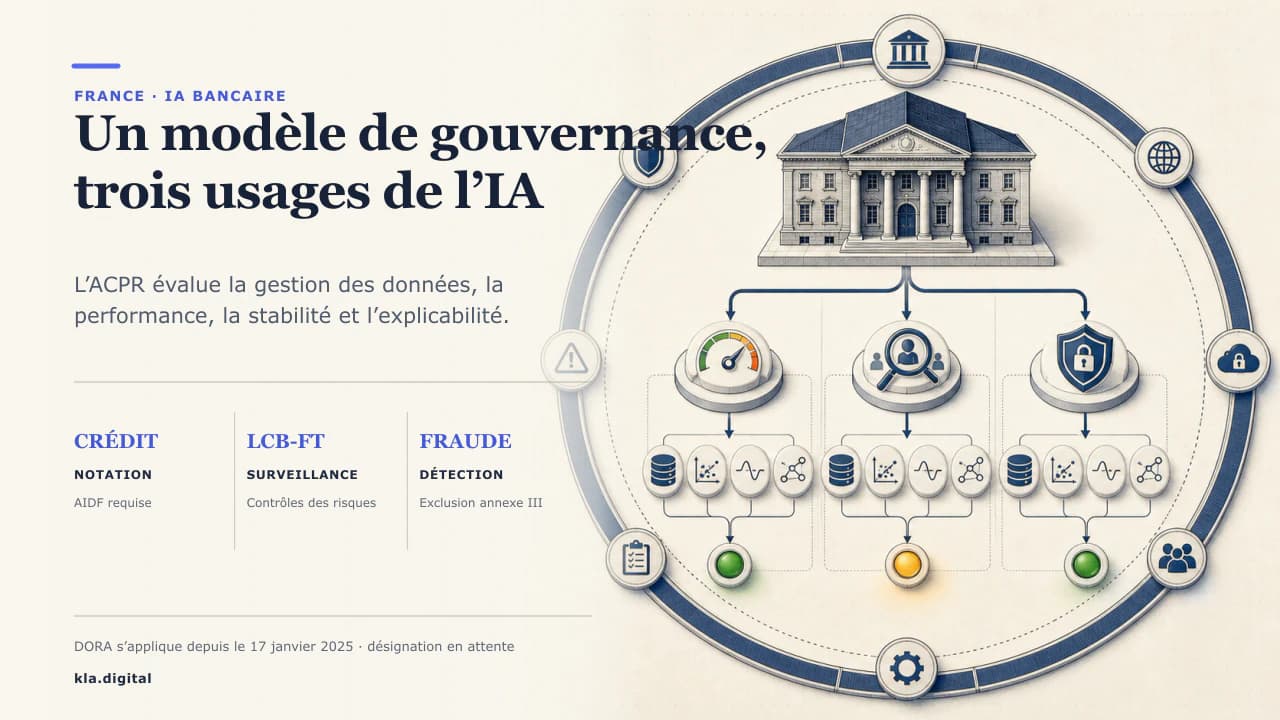
Une banque ou une compagnie d'assurance française qui déploie de l'IA doit répondre simultanément à deux ensembles d'exigences. Les régimes européens contraignants fixent le socle : le règlement européen sur l'IA, DORA et le règlement européen anti-blanchiment (AMLR). Au-dessus se trouve l'ACPR (Autorité de contrôle prudentiel et de résolution), le superviseur prudentiel français des banques et des assureurs, qui a publié ses propres attentes sur la manière de gouverner l'IA dans la finance. Les deux strates convergent vers les mêmes exigences, formulées dans un vocabulaire différent : des données documentées et représentatives, une performance démontrable, un comportement stable dans le temps et des explications qu'un examinateur peut reproduire. Ce guide met en regard le cadre de l'ACPR et les régimes contraignants pour les trois systèmes d'IA qu'une banque française est la plus susceptible d'exploiter en 2026 : la notation de crédit à la consommation, la surveillance des transactions LCB-FT et la détection de fraude sur les paiements par carte. Pour la vision paneuropéenne, centrée sur les régimes, qui sous-tend le prisme français, voir gouverner les agents IA de LCB-FT et de paiement ; le présent article décrit ce que cela donne pour un établissement supervisé par l'ACPR.
Qui est l'ACPR et ce qu'elle supervise
L'ACPR (Autorité de contrôle prudentiel et de résolution) est le superviseur prudentiel français des banques et des assureurs. C'est une autorité administrative indépendante adossée à la Banque de France, qui lui fournit ses personnels et ses moyens de fonctionnement (ACPR). Son mandat s'articule autour de trois axes : la solidité prudentielle, la lutte contre le blanchiment de capitaux et le financement du terrorisme (LCB-FT) et la protection de la clientèle et des assurés.
En matière de LCB-FT, l'ACPR contrôle le respect par les établissements français de leurs obligations nationales et européennes, mène des contrôles sur place et sur pièces et peut prononcer des sanctions administratives, via sa Commission des sanctions, en cas de manquement. Cette posture de supervision et de sanction constitue le prisme à travers lequel tout système d'IA touchant à la criminalité financière est examiné en France. Un second rôle se dessine au titre du règlement européen sur l'IA : le projet de loi DDADUE désignerait l'ACPR comme autorité de surveillance du marché pour l'IA à haut risque liée aux services financiers, avec de nouvelles missions à partir du 2 décembre 2027. La désignation reste en attente ; la section consacrée à la notation de crédit, ci-dessous, en précise l'état, et ACPR et IA : surveillance du crédit et de l'assurance à partir de décembre 2027 la traite en détail.
Les quatre critères d'évaluation de l'IA selon l'ACPR
En juin 2020, l'ACPR a publié un document de réflexion, Gouvernance des algorithmes d'intelligence artificielle dans le secteur financier, prolongeant des travaux exploratoires lancés en mars 2019 avec des acteurs du secteur financier autour de trois cas d'usage : la LCB-FT, les modèles internes (en particulier la notation de crédit) et la protection de la clientèle (publication de l'ACPR). Deux thèmes transversaux ont structuré ces travaux : l'évaluation des algorithmes d'IA et leur gouvernance.
Le document énonce quatre critères d'évaluation interdépendants pour tout algorithme d'IA utilisé dans la finance : une gestion des données appropriée, la performance (exactitude prédictive), la stabilité dans le temps et l'explicabilité (la disponibilité d'explications valides). Il associe ces critères à des attentes de gouvernance portant sur l'interaction humain/algorithme, la validation initiale et continue, et un audit mené sur des bases à la fois analytiques et empiriques.
Il s'agit d'un document de réflexion et de consultation. Il expose les attentes du superviseur et a la portée d'une orientation de supervision ; les instruments contraignants demeurent le règlement européen sur l'IA, DORA et l'AMLR. En pratique, il convient de traiter les quatre critères comme la norme à l'aune de laquelle un établissement français sera examiné, par-dessus ces régimes. Le tableau met en regard chaque critère, un contrôle et les preuves qu'un examinateur peut exiger.
| Critère de l'ACPR (2020) | Ce qu'attend le superviseur | Contrôle à mettre en œuvre | Preuves à conserver |
|---|---|---|---|
| Gestion des données | Données d'entraînement et d'entrée représentatives, documentées et soumises à un contrôle qualité | Traçabilité des données et points de contrôle qualité alignés sur l'article 10 du règlement IA ; revue de la représentativité et des variables proxy | Documentation des données, indicateurs de qualité, journaux de traçabilité, références à l'annexe IV fournies par le fournisseur |
| Performance | Exactitude prédictive démontrable et surveillée | Seuils d'exactitude, backtesting, analyse comparative champion/challenger | Rapports de validation, tableaux de bord de performance, résultats de backtesting |
| Stabilité | Comportement stable dans le temps et selon les populations | Surveillance de la dérive (par exemple l'indice de stabilité de la population), déclencheurs de réentraînement définis | Journaux de surveillance de la dérive, registres de réentraînement, historique des alertes |
| Explicabilité | Des explications valides, adaptées au public et au risque | Codes de motif pour les refus (observation/justification) ; fiche de modèle et attribution des variables pour la deuxième ligne de défense (approximation) ; pipeline reproductible pour les auditeurs (réplication) | Supports d'explication par public, codes de motif de refus, package de modèle reproductible |
L'explicabilité selon l'ACPR : quatre niveaux
Dans le cadre de l'ACPR, l'explicabilité possède une structure interne. Le superviseur définit quatre niveaux d'explication, adaptés au public et au risque métier de la décision : observation, justification, approximation et réplication (analyse de Télécom Paris).
L'intérêt de cette échelle est d'ajuster la profondeur de l'explication à celui qui la demande et à l'importance de la décision. Un emprunteur particulier reçoit une explication de niveau observation, sur ce que fait le système et à quoi il sert ; la raison précise du refus d'un prêt se situe un cran au-dessus, au niveau de la justification. Un auditeur ou l'ACPR peut exiger la réplication, c'est-à-dire la capacité de reproduire à l'identique le comportement du modèle. Concevoir dès l'origine en vue de la réplication est ce qui permet à une banque de répondre au superviseur avec le package de modèle déjà en main.
| Niveau | Public principal | Ce qu'il apporte |
|---|---|---|
| Observation | Client / utilisateur final | Une description en langage clair de ce que fait le système et de sa finalité |
| Justification | Première ligne / contrôle interne | La raison pour laquelle une décision a été prise, par exemple pourquoi un prêt a été refusé |
| Approximation | Deuxième ligne / conformité | Un modèle de substitution simplifié qui approxime le comportement du modèle |
| Réplication | Auditeurs et superviseurs (dont l'ACPR) | La capacité de reproduire à l'identique le comportement du modèle |
Les travaux 2026 de l'ACPR : l'équité et une méthode d'audit
En 2026, l'ACPR est passée des principes à la préparation. Du 1er juillet au 30 septembre 2026, elle a soumis à consultation un document de réflexion, « L'équité algorithmique dans le secteur financier ». Le document traite de la conciliation entre une tarification différenciée selon le risque et la prévention de traitements injustes ou discriminatoires liés à des caractéristiques sensibles, pour les deux cas d'usage à haut risque : le crédit et l'assurance vie et santé. Il couvre le cadre juridique, les notions et métriques d'équité, et les méthodes d'identification, de mesure et de correction des biais. L'ACPR précise qu'il ne constitue pas une position officielle.
Lors d'une réunion de place le 1er juillet 2026, l'ACPR a présenté quatre domaines prioritaires pour une méthodologie d'audit de l'IA qu'elle entend co-construire avec le secteur : performance et robustesse, explicabilité, équité, cybersécurité et vie privée. Elle a aussi rappelé que ses compétences de surveillance de l'IA ont deux sources : le règlement IA pour les cas à haut risque du crédit et de l'assurance, et les réglementations sectorielles existantes pour tous les systèmes d'IA présentant des risques prudentiels ou de conduite, LCB-FT comprise.
L'équité rejoint donc les critères de 2020 comme axe de contrôle explicite. Pour la notation de crédit, il convient de documenter la définition de l'équité retenue pour le modèle, les métriques suivies, le traitement des variables corrélées à des caractéristiques sensibles et l'approbation des arbitrages.
Là où le règlement IA s'impose : la notation de crédit est à haut risque
Le règlement européen sur l'IA atteint une banque française de la manière la plus directe par la notation de crédit. L'annexe III, point 5 b) classe comme à haut risque tout « système d'IA destiné à être utilisé pour évaluer la solvabilité des personnes physiques ou pour établir leur note de crédit, à l'exception des systèmes d'IA utilisés aux fins de la détection de fraudes financières » (annexe III). Le point 5 c) y ajoute l'IA utilisée pour l'évaluation des risques et la tarification en assurance-vie et en assurance maladie. Un modèle de notation de crédit à la consommation entre donc dans le champ du haut risque, tout comme un assureur français qui tarifie une couverture vie ou santé.
Le déployeur d'un système de notation de crédit à haut risque doit réaliser une analyse d'impact sur les droits fondamentaux (AIDF) au titre de l'article 27, avant le déploiement et, en vertu de l'article 27, paragraphe 3, notifier les résultats à l'autorité de surveillance du marché en transmettant le modèle renseigné. Les six composantes obligatoires de l'AIDF et la méthode complète figurent dans le modèle d'AIDF ; l'exemple d'AIDF pour la notation de crédit renseigne les six sections pour ce cas précis, et le guide de classification à haut risque ainsi que le classificateur de risque déroulent la logique de l'annexe III qui fait entrer le modèle dans le champ d'application.
En France, l'autorité de surveillance du marché pour cette IA devrait être l'ACPR elle-même. L'article 74, paragraphe 6, du règlement IA fait de l'autorité nationale de surveillance financière l'autorité par défaut pour l'IA à haut risque utilisée par des établissements financiers en lien direct avec leurs services. La France met en œuvre cette désignation par le projet de loi DDADUE, adopté en première lecture par le Sénat le 18 février 2026 et transmis à l'Assemblée nationale sous le n° 2518. Un amendement du Gouvernement adopté au Sénat confie à la CNIL la surveillance du marché pour plusieurs catégories de l'annexe III et précise que les systèmes utilisés par des institutions financières pour l'évaluation de la solvabilité, des risques ou de la tarification des personnes physiques relèvent de l'ACPR. L'ACPR indique elle-même que, selon le projet de loi, elle serait désignée pour les cas d'usage à haut risque liés aux services financiers et que ses nouvelles missions débuteraient le 2 décembre 2027 (communiqué de l'ACPR, mis à jour le 24 septembre 2026). Au 2 octobre 2026, le texte n'est pas définitivement adopté : la désignation reste une proposition. Le règlement européen sur l'IA s'applique directement, quelle que soit l'autorité nationale désignée.
Une décision de crédit prise sur le seul fondement d'un traitement automatisé met aussi en jeu l'article 22 du RGPD, qui ouvre au demandeur un droit à une intervention humaine, une voie pour contester la décision et une information utile sur la logique sous-jacente. L'article 27, paragraphe 4, permet à l'AIDF de compléter l'AIPD prévue par le RGPD et de s'appuyer sur elle, de sorte qu'une banque française peut mener les deux analyses conjointement. Un point de calendrier s'applique à l'AIDF elle-même : l'obligation de l'article 27 est contraignante à compter du 2 décembre 2027, comme le régime autonome du haut risque de l'annexe III. Le Digital Omnibus sur l'IA a reporté cette date du 2 août 2026.
LCB-FT, fraude et exclusion
La surveillance LCB-FT et la détection de fraude sont encadrées différemment de la notation de crédit. L'exclusion prévue à l'annexe III, point 5 b), ne vise qu'un système dont l'usage principal prévu est la détection de fraudes financières : un modèle autonome de détection de fraude sur les paiements par carte n'est donc pas à haut risque à ce titre. Le projet de lignes directrices de la Commission sur la classification à haut risque (publié le 19 mai 2026, en consultation publique jusqu'au 23 juin 2026, non encore adopté) interprète l'exclusion de façon restrictive : elle ne couvre pas une fonctionnalité de détection de fraude intégrée à un système d'évaluation de la solvabilité, lequel reste à haut risque, et elle ne s'étend pas aux contrôles LCB-FT. Un système autonome de surveillance des transactions LCB-FT n'est pas une évaluation de la solvabilité et n'est pas non plus mentionné ailleurs dans l'annexe III : il se situe donc hors du champ du haut risque ; un système LCB-FT fonctionnellement lié à la notation de crédit, et également utilisé à cette fin, relève du point 5 b) et est à haut risque.
En dehors du règlement IA, les deux systèmes restent fermement encadrés. DORA, l'AMLR, la supervision LCB-FT de l'ACPR et les principes IA/ML de Wolfsberg s'appliquent, et le détail paneuropéen sur ces régimes figure dans l'article-pilier, gouverner les agents IA de LCB-FT et de paiement. Pour un établissement français, l'ACPR est le superviseur qui fait respecter les obligations LCB-FT, avec des contrôles sur place et sur pièces et le pouvoir de prononcer des sanctions administratives. L'AMLR, applicable à compter du 10 juillet 2027, durcit l'exigence de preuve : son article 69 impose à une entité assujettie de répondre à une demande d'informations de la cellule de renseignement financier (CRF) dans un délai de cinq jours ouvrables, ramené à moins de 24 heures dans les cas urgents justifiés. En France, la CRF est Tracfin et le signalement d'activité suspecte est une déclaration de soupçon. Un agent de tri des alertes qui clôt automatiquement les faux positifs doit laisser une piste qu'un examinateur peut reconstituer au regard de ce délai. Nous en avons tiré une leçon de routage dans nos propres environnements de test LCB-FT : la première politique que nous avions configurée bloquait tout cas qu'aucune règle ne prévoyait, si bien que les alertes imprévues n'atteignaient jamais un valideur et que, pour l'utilisateur conformité, le contrôle semblait en panne. Pour le tri, orientez le cas imprévu vers un examen humain et réservez le blocage aux arrêts définis. L'outil d'évaluation des risques LCB-FT et la check-list de préparation à l'AMLR 2027 couvrent les obligations sous-jacentes.
DORA : la résilience opérationnelle de l'IA dans les banques françaises
DORA, le règlement sur la résilience opérationnelle numérique (règlement (UE) 2022/2554), est entré en vigueur le 16 janvier 2023 et s'applique depuis le 17 janvier 2025. C'est le régime le plus susceptible de s'appliquer aujourd'hui à l'IA d'une banque française, parce qu'il est déjà en vigueur et qu'il atteint à la fois les systèmes et les prestataires qui les sous-tendent.
Un prestataire cloud ou IA/ML relève généralement de la définition large du prestataire tiers de services TIC posée à l'article 3 de DORA. Les obligations demeurent à la charge de l'entité financière : diligence précontractuelle sur le prestataire, tenue du registre d'informations sur l'ensemble des accords relatifs aux TIC (article 28) et déclaration des incidents majeurs liés aux TIC (article 19). Un système de LCB-FT, de filtrage des sanctions, de décision de crédit ou de lutte contre la fraude peut être qualifié de fonction critique ou importante au sens de l'article 3, point 22), au terme d'une auto-évaluation documentée et propre à l'entité. Lorsqu'il satisfait à ce critère, l'IA qui le sous-tend entre pleinement dans le champ de DORA. L'ACPR supervise la préparation à DORA des entités bancaires et d'assurance françaises, et l'outil DORA article 30 couvre les clauses contractuelles avec les tiers que le registre doit refléter.
Une cartographie de gouvernance pour une banque française
Prenons Banque Méridienne, une banque universelle française de taille moyenne supervisée par l'ACPR. En 2026, elle déploie trois systèmes d'IA : un modèle de notation de crédit à la consommation par IA pour les décisions de prêt personnel et de crédit renouvelable ; un agent IA de surveillance des transactions LCB-FT et de tri des alertes qui clôt les faux positifs et rédige les exposés des déclarations de soupçon destinés à Tracfin ; et un modèle de détection par IA de la fraude sur les paiements par carte qui bloque ou met en attente les transactions par carte suspectes en temps réel. Le directeur de la conformité doit gouverner ces trois systèmes au regard des attentes de l'ACPR, du règlement européen sur l'IA, de DORA et de l'AMLR, simultanément. Les trois systèmes ne se situent pas au même niveau au titre du règlement IA.
La classification les distingue immédiatement.
| Système d'IA | Classification au titre du règlement IA | AIDF au titre de l'article 27 ? | Régimes qui continuent de s'appliquer |
|---|---|---|---|
| Notation de crédit à la consommation | Haut risque: annexe III, point 5 b) | Oui: AIDF du déployeur avant le déploiement ; notification à l'ACPR (autorité de surveillance du marché) au titre de l'article 27, paragraphe 3 | Règlement IA, articles 10/13/14/15/26 ; RGPD, article 22 ; gouvernance des modèles de l'ACPR |
| Surveillance des transactions LCB-FT / tri des alertes | Généralement pas à haut risque de façon autonome (projet de lignes directrices de la Commission, 19 mai 2026, non adopté ; à haut risque si lié à la notation de crédit) | Non | DORA ; AMLR/AMLD6 ; supervision LCB-FT de l'ACPR ; Wolfsberg |
| Détection de fraude sur les paiements par carte | Pas à haut risque: détection de fraude autonome, exclusion de l'annexe III, point 5 b) | Non | DORA ; risque de modèle / externalisation ACPR ; RGPD |
Attente, contrôle, preuve à travers le crédit, la LCB-FT et la fraude
La classification fixe les obligations du règlement IA, et les régimes contraignants, complétés par les attentes propres à l'ACPR, font le reste. La cartographie ci-dessous énonce chaque attente réglementaire, le contrôle qui y répond et les preuves qu'un examinateur peut réclamer pour les trois systèmes de Banque Méridienne. La même discipline de contrôle et de preuve vaut quel que soit le système concerné, ce qui explique qu'une seule mise en correspondance suffise. La vue mise en correspondance des contrôles montre comment un même contrôle peut satisfaire plusieurs référentiels à la fois.
Pour Banque Méridienne, la séquence pratique consiste à mener l'AIDF de l'article 27 sur le modèle de crédit et à en notifier l'ACPR, à classer chacun des trois systèmes au regard de la criticité DORA, à maintenir la piste LCB-FT reconstituable au regard des délais de Tracfin et de l'article 69, et à documenter la validation indépendante des trois systèmes au regard des quatre critères de l'ACPR avant la mise en production.
| Attente réglementaire (source) | Contrôle à mettre en œuvre | Preuves à conserver |
|---|---|---|
| AIDF avant le déploiement pour la notation de crédit (règlement IA, article 27) | Réaliser l'AIDF en six parties de l'article 27, paragraphe 1 ; compléter et réutiliser l'AIPD du RGPD au titre de l'article 27, paragraphe 4 ; notifier les résultats à l'ACPR au titre de l'article 27, paragraphe 3 | AIDF achevée, renvoi à l'AIPD, accusé de notification daté adressé à l'ACPR |
| Obligations du déployeur d'un système à haut risque pour la notation de crédit (règlement IA, articles 10/14/15/26) | Vérifier la conformité du fournisseur (annexe IV), conserver les journaux automatiques (article 26), permettre une intervention humaine, y compris la neutralisation du système (article 14) | Déclaration du fournisseur et annexe IV, journaux du déployeur, traces d'intervention humaine |
| Garanties relatives aux décisions automatisées (RGPD, article 22) | Examen humain des refus, voie de contestation, information utile sur la logique | Codes de motif de refus, traces d'examen humain, journal des contestations |
| Supervision LCB-FT (LCB-FT de l'ACPR aujourd'hui ; réponse à la CRF sous cinq jours ouvrables au titre de l'article 69 de l'AMLR, applicable le 10 juil. 2027) | Décision humaine sur les déclarations de soupçon ; piste de tri des alertes auditable ; capacité de reconstituer toute décision à la demande | Dossiers, piste de décision, déclarations de soupçon/enregistrements Tracfin, horodatages des réponses à la CRF |
| Résilience opérationnelle (DORA, règlement 2022/2554, depuis le 17 janv. 2025) | Classer l'IA de LCB-FT/crédit/fraude comme fonction TIC critique ou importante lorsqu'elle satisfait à l'article 3, point 22) ; tenir le registre d'informations (article 28) ; déclarer les incidents majeurs (article 19) ; exercer une diligence sur le prestataire d'IA | Registre d'informations, évaluation de la criticité, déclarations d'incidents, diligence sur le prestataire |
| Gouvernance des modèles ACPR (Gouvernance des algorithmes d'IA dans le secteur financier, 2020) | Validation initiale indépendante avant la mise en production et revalidation périodique ; interaction humain/algorithme et RACI définis ; audit analytique et empirique | Validations signées, calendrier de revalidation, politique de supervision, constats d'audit |
| Détection de fraude non à haut risque: exclusion de l'annexe III, point 5 b) | L'exclusion supprime l'AIDF mais laisse subsister le risque de modèle : maintenir la surveillance, le contrôle de la dérive et l'examen humain des mises en attente | Inscription à l'inventaire des modèles, journaux de performance et de dérive, revue des faux positifs |
Foire aux questions
Qu'est-ce que l'ACPR et que supervise-t-elle ?
L'ACPR (Autorité de contrôle prudentiel et de résolution) est le superviseur prudentiel français des banques et des assureurs, une autorité administrative indépendante adossée à la Banque de France. Elle supervise la solidité prudentielle, la lutte contre le blanchiment de capitaux et le financement du terrorisme (LCB-FT) et la protection de la clientèle et des assurés, avec le pouvoir de contrôler les établissements et de prononcer des sanctions administratives.
Qu'attend l'ACPR en matière de gouvernance de l'IA dans la finance ?
Dans son document de réflexion de juin 2020 Gouvernance des algorithmes d'intelligence artificielle dans le secteur financier, l'ACPR a énoncé quatre critères d'évaluation interdépendants (une gestion des données appropriée, la performance, la stabilité et l'explicabilité) assortis d'attentes de gouvernance portant sur l'interaction humain/algorithme, la validation initiale et continue, et l'audit. Il s'agit d'une orientation de supervision et non d'un texte contraignant, et elle structure la manière dont les établissements français sont examinés.
L'ACPR est-elle l'autorité du règlement IA pour l'IA des banques françaises ?
Selon le projet de loi DDADUE, adopté par le Sénat le 18 février 2026 et en cours d'examen à l'Assemblée nationale au 2 octobre 2026, l'ACPR serait l'autorité de surveillance du marché pour l'IA à haut risque liée aux services financiers (crédit et assurance vie et santé), la CNIL prenant en charge plusieurs autres catégories de l'annexe III. L'ACPR indique que ses nouvelles missions débuteraient le 2 décembre 2027. Tant que le texte n'est pas adopté, la désignation reste une proposition.
La notation de crédit par IA est-elle à haut risque au titre du règlement IA, et requiert-elle une AIDF ?
Oui. Une IA utilisée pour évaluer la solvabilité ou établir une note de crédit est à haut risque au titre de l'annexe III, point 5 b), et le déployeur doit réaliser une analyse d'impact sur les droits fondamentaux (AIDF) au titre de l'article 27, avant le déploiement, puis en notifier les résultats à l'autorité de surveillance du marché (en France, l'ACPR) au titre de l'article 27, paragraphe 3. La seule exception du point 5 b) vise l'IA dont l'usage principal prévu est la détection de fraudes financières ; une fonctionnalité de détection de fraude intégrée à un système de notation de crédit reste à haut risque.
Les systèmes d'IA de surveillance des transactions LCB-FT sont-ils à haut risque au titre du règlement IA ?
Généralement pas isolément. Un système autonome de surveillance des transactions LCB-FT n'est pas une évaluation de la solvabilité et n'est pas non plus mentionné ailleurs dans l'annexe III : il se situe donc hors du champ du haut risque. Le projet de lignes directrices de la Commission sur la classification à haut risque (19 mai 2026, en consultation, non encore adopté) apporte une réserve : un système LCB-FT fonctionnellement lié à la notation de crédit, et également utilisé à cette fin, relève de l'annexe III, point 5 b), et est à haut risque ; par ailleurs, l'exclusion relative à la détection de fraude ne s'étend pas aux contrôles LCB-FT. Les systèmes de LCB-FT restent encadrés par DORA, le règlement anti-blanchiment (applicable le 10 juillet 2027), la supervision LCB-FT de l'ACPR et les principes IA/ML de Wolfsberg.
Comment DORA s'applique-t-il à l'IA dans les banques françaises ?
DORA (règlement (UE) 2022/2554) s'applique depuis le 17 janvier 2025. Les systèmes d'IA/ML qui soutiennent la LCB-FT, la décision de crédit ou la lutte contre la fraude peuvent constituer une fonction TIC critique ou importante, le prestataire d'IA peut être un prestataire tiers de services TIC, et la banque doit tenir le registre d'informations (article 28) et déclarer les incidents majeurs (article 19). L'ACPR supervise le respect de DORA en France.
En quoi consiste le cadre d'explicabilité de l'ACPR ?
L'ACPR définit quatre niveaux d'explication adaptés au public et au risque : observation, justification, approximation et réplication. L'observation convient à un client final ; la réplication (reproduire à l'identique le comportement du modèle) est la norme pour les auditeurs et les superviseurs. Cela permet à une banque d'ajuster la profondeur de l'explication à celui qui la demande et à l'importance de la décision.
Points clés à retenir
Une banque ou un assureur français qui gouverne l'IA en 2026 opère sous deux strates qui réclament les mêmes preuves. Le règlement européen sur l'IA, DORA et l'AMLR fixent des obligations contraignantes, une AIDF au titre de l'article 27 et la notification à l'ACPR pour la notation de crédit, des contrôles de résilience opérationnelle pour toute fonction d'IA critique, et une piste LCB-FT reconstituable au regard des délais de Tracfin et de la CRF. Les quatre critères d'évaluation de l'ACPR (gestion des données, performance, stabilité et explicabilité, l'explication s'échelonnant de l'observation à la réplication) décrivent la manière dont un superviseur vérifiera que ces obligations sont remplies. Construire l'IA de crédit, de LCB-FT et de lutte contre la fraude de façon à satisfaire conjointement ces critères et les régimes contraignants est ce qui permet à un établissement français de répondre à l'ACPR avec la documentation déjà en main. En 2026, l'ACPR a ajouté l'équité à ses axes de contrôle avec sa consultation sur l'équité algorithmique. Deux points de calendrier à garder en tête : au 2 octobre 2026, la France n'a pas encore désigné définitivement l'ACPR comme son autorité du secteur financier au titre du règlement IA, et le Digital Omnibus sur l'IA a reporté au 2 décembre 2027 les dates du haut risque et de l'AIDF. Le présent article constitue une information générale et non un avis juridique ; confirmez vos obligations auprès d'un conseil qualifié et revérifiez le statut réglementaire (notamment la désignation en attente de l'autorité française) avant d'agir.